जब कंप्यूटर पहली बार उपभोक्ताओं के लिए उपलब्ध हुए, तब डेटा एक मासूम शब्द था। कुछ दशक आगे बढ़ें, तो आज लगभग हर घर में किसी न किसी तरह का कंप्यूटर मौजूद है। डेटा भी एक मासूम शब्द से एक ऐसे शब्द में बदल गया है जिसका बहुत महत्व है।
बिग डेटा अब 202 अरब डॉलर का बाज़ार बन चुका है । कई लोगों का मानना है कि नियामक संस्थाएँ इस विशाल उद्योग पर लगाम लगाने में धीमी रही हैं। बदलाव धीमा ज़रूर रहा है, लेकिन कई हाई-प्रोफाइल उल्लंघनों और उपभोक्ता डेटा के दुरुपयोग के मामलों ने इस प्रक्रिया को तेज़ कर दिया है।
जैसे-जैसे तकनीक अधिक परिष्कृत होती जा रही है, सरकारें और नियामक प्राधिकरण निगमों से अपनी आईटी परिसंपत्तियों के निपटान के प्रयासों को बढ़ाने की मांग कर रहे हैं। ऐसा इसलिए है क्योंकि संगठनों और उपभोक्ताओं, दोनों के लिए डेटा उल्लंघन अधिक आम हो गए हैं।
आईटीएडी नियमों का उद्देश्य उपभोक्ता डेटा की सुरक्षा सुनिश्चित करना है। इन नियमों का अनुपालन सभी व्यवसायों के लिए अनिवार्य है। इसलिए, कंपनियों को उन सभी प्रासंगिक नियमों की जानकारी होनी चाहिए जो उन पर लागू होते हैं।
यहां कुछ ITAD विनियम दिए गए हैं जो विश्व के अधिकांश व्यवसायों को प्रभावित करते हैं।
जीडीपीआर (सामान्य डेटा संरक्षण विनियमन)
मई 2018 में यूरोपीय संघ ने आपराधिक रूप से अनियमित डेटा बाज़ार पर लगाम लगाने में अग्रणी भूमिका निभाई थी। जीडीपीआर से पहले, इस बारे में कोई स्पष्ट दिशानिर्देश नहीं थे कि कंपनियाँ उपभोक्ता डेटा के साथ क्या कर सकती हैं और क्या नहीं। बड़ी डेटा कंपनियों और अन्य के लिए उपभोक्ता डेटा का उचित प्रबंधन और सुरक्षा करने के लिए भी बहुत कम प्रोत्साहन था।
जीडीपीआर के अनुसार, यूरोपीय संघ के नागरिकों का डेटा एकत्र करने वाली किसी भी कंपनी को जीडीपीआर का पूरी तरह से पालन करना होगा। अनुपालन न करने पर गंभीर दंड का भी प्रावधान है। 20,000,000 यूरो या वैश्विक राजस्व का चार प्रतिशत का जुर्माना यह दर्शाने के लिए पर्याप्त है कि यूरोपीय संघ के नियामक उपभोक्ता डेटा सुरक्षा को कितनी गंभीरता से लेते हैं।
चूँकि ब्रिटेन यूरोपीय संघ से बाहर हो गया है, इसलिए ब्रिटिश कंपनियों के लिए नियमों पर चर्चा करना भी ज़रूरी है। ब्रिटेन की नियामक संस्थाओं ने यूरोपीय संघ के जीडीपीआर के सिद्धांतों को अपनाया और यूके जीडीपीआर पारित किया। यह एक ऐसा अधिनियम है जिसके लगभग सभी खंड यूरोपीय संघ के समकक्ष अधिनियम के समान ही हैं, सिवाय इसके कि ब्रिटेन के नियामक इसमें बदलाव कर सकते हैं।
यूरोपीय संघ और ब्रिटेन के जीडीपीआर ने कम्पनियों के लिए व्यापक आईटीएडी नीतियों की आवश्यकता पर प्रकाश डाला है, जो पुराने आईटी उपकरणों से डेटा उल्लंघन को रोकने का प्रयास करती हैं।
ऑस्ट्रेलिया गोपनीयता अधिनियम
हालाँकि यह अधिनियम जीडीपीआर जितना व्यापक नहीं है, ऑस्ट्रेलियाई गोपनीयता अधिनियम इस बात पर ज़ोर देता है कि ऑस्ट्रेलियाई सरकार ऑस्ट्रेलिया में उपभोक्ता डेटा से संबंधित विनियमन की कमी को लेकर भी चिंतित है। इस अधिनियम के तहत, कंपनियों को उन सभी उपभोक्ताओं को सूचित करना आवश्यक है जिनके डेटा का उल्लंघन हुआ है।
इस अधिनियम का उद्देश्य संगठनों को अपने संगठन के भीतर मजबूत ITAD नीतियों को बनाए रखने के लिए प्रेरित करना है ताकि वे कानून का पूर्णतः अनुपालन कर सकें।
अमेरिकी राष्ट्रीय गोपनीयता या डेटा सुरक्षा कानून
हालांकि यह कई लोगों को आश्चर्यचकित कर सकता है, लेकिन उपभोक्ता डेटा की सुरक्षा के लिए एक व्यापक कानूनी ढाँचे के मामले में अमेरिका अभी भी यूरोपीय संघ से बहुत पीछे है। इसका मतलब यह नहीं है कि कोई नियम नहीं हैं, बल्कि ऐसा कोई कानून नहीं है जो कंपनियों को अच्छी आईटीएडी नीतियों को बनाए रखने के लिए मार्गदर्शन और प्रोत्साहन देता हो।
हालाँकि, उद्योग-विशिष्ट नियम भी हैं। ये व्यक्तियों की शिक्षा, स्वास्थ्य और वित्तीय सुरक्षा से संबंधित हैं। इन कानूनों में शामिल हैं:
- HIPAA, जिसे स्वास्थ्य बीमा सुवाह्यता और जवाबदेही अधिनियम के नाम से भी जाना जाता है। इस कानून का उद्देश्य अमेरिकी नागरिकों के संवेदनशील स्वास्थ्य संबंधी डेटा को सुरक्षित रखना है।
- शैक्षिक अभिलेखों को FERPA, अर्थात पारिवारिक शैक्षिक अधिकार एवं गोपनीयता अधिनियम के तहत संरक्षित किया जाता है।
- जो निगम भुगतान प्रक्रिया के लिए क्रेडिट कार्ड डेटा एकत्र करते हैं, उनसे भुगतान कार्ड उद्योग डेटा सुरक्षा मानक का पालन करने की अपेक्षा की जाती है।
- FACTA (निष्पक्ष और सटीक क्रेडिट लेनदेन अधिनियम) और GLBA (ग्राम-लीच-ब्लिले अधिनियम) का उद्देश्य विभिन्न उद्देश्यों के लिए वित्तीय संस्थानों द्वारा एकत्रित वित्तीय डेटा को विनियमित करना है।
अमेरिका में अग्रणी भूमिका निभाने और यूरोपीय संघ और ब्रिटेन के जीडीपीआर के अनुरूप व्यापक कानून पारित करने के लिए कैलिफ़ोर्निया को श्रेय दिया जाना चाहिए। कैलिफ़ोर्निया उपभोक्ता गोपनीयता अधिनियम, जो जनवरी 2021 में लागू हुआ, यह सुनिश्चित करता है कि व्यक्तियों को इस बारे में जानकारी दी जाए कि प्रत्येक कंपनी उनका डेटा कैसे एकत्र करती है और उसका उपयोग कैसे करती है, साथ ही उन्हें इसे हटाने की भी अनुमति देता है।
इस अधिनियम ने अन्य राज्यों को भी इसी प्रकार का कानून बनाने के लिए प्रेरित किया है।
ये सभी कानून कंपनियों के लिए सुदृढ़ आईटीएडी नीतियां बनाने की आवश्यकता पर बल देते हैं, जिससे डेटा लीक का जोखिम कम हो और उपभोक्ता डेटा के दुरुपयोग को रोकने के प्रयास किए जा सकें। कई कंपनियों के पास इन सभी नियमों का स्वयं अनुपालन करने के लिए संसाधन या समय नहीं होता है, इसलिए यहीं पर कंप्यूसाइकिल जैसी सेवाएं कंपनियों की ब्रांड पहचान की रक्षा करने में सहायक होती हैं। आज ही हमसे संपर्क करें और जानें कि हम आपकी कैसे मदद कर सकते हैं!
हाल के लेख
टेक रीसाइकल: पुनर्चक्रित इलेक्ट्रॉनिक उपकरणों को छात्रों के लिए सशुल्क कार्यबल प्रशिक्षण में परिवर्तित करना
12 सप्ताह का सशुल्क कार्यक्रम · आयु 18-22 वर्ष · प्रमाणित, सुरक्षित पुनर्चक्रण और मूल्य वापसी · भाग लेने का कोई शुल्क नहीं। संक्रमणकालीन आयु के युवाओं के लिए, स्कूल के बाद के जीवन की तैयारी में अक्सर कक्षा शिक्षा से कहीं अधिक की आवश्यकता होती है। छात्रों को अवसरों की आवश्यकता है…
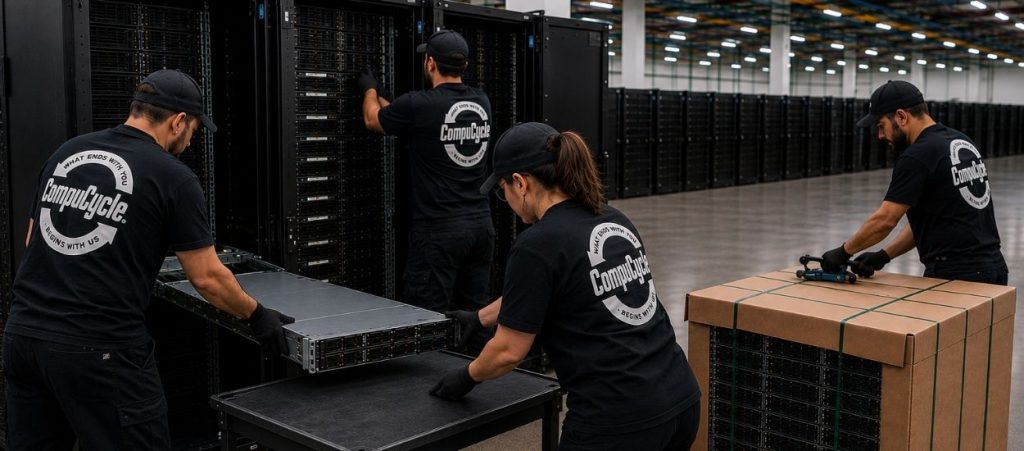
डेटा सेंटर को बंद करने या स्थानांतरित करने के दौरान क्या उम्मीद करें
योजना बनाने, साइट पर काम करने और सुरक्षित परिसंपत्ति ट्रैकिंग और परिवहन की चरण-दर-चरण प्रक्रिया। चाहे आप सुविधाओं का समेकन कर रहे हों, सह-स्थानिक वातावरण में स्थानांतरित हो रहे हों, बुनियादी ढांचे का उन्नयन कर रहे हों या पुराने सर्वर रूम को बंद कर रहे हों, एक सफल डेटा सेंटर परियोजना...
घरेलू ई-प्लास्टिक संकट जिसके बारे में कोई बात नहीं कर रहा है
कंपनियों में स्थिरता को लेकर नियामक दबाव कम हो गया है। लेकिन इसका मतलब यह नहीं कि हमें सही काम करना बंद कर देना चाहिए। एकल-उपयोग वाले बर्तनों की समस्या सिर्फ स्ट्रॉ से कहीं बड़ी है। हर जुलाई में, 190 देशों में 17 करोड़ से अधिक लोग...
आईटीएडी दस्तावेज़ीकरण जो वास्तव में ऑडिट में खरा उतरता है
विनाश प्रमाणपत्र न्यूनतम आवश्यकता है। ऑडिट के लिए तैयार दस्तावेज़ कैसा दिखता है, यहाँ बताया गया है। ITAD परियोजना के अंत में, अधिकांश संगठनों को विनाश प्रमाणपत्र प्राप्त होता है और वे उसे सुरक्षित रख लेते हैं। यदि कभी ऑडिट नहीं होता है...

टेक रीसाइकल: पुनर्चक्रित इलेक्ट्रॉनिक उपकरणों को छात्रों के लिए सशुल्क कार्यबल प्रशिक्षण में परिवर्तित करना
डेटा सेंटर को बंद करने या स्थानांतरित करने के दौरान क्या उम्मीद करें
